
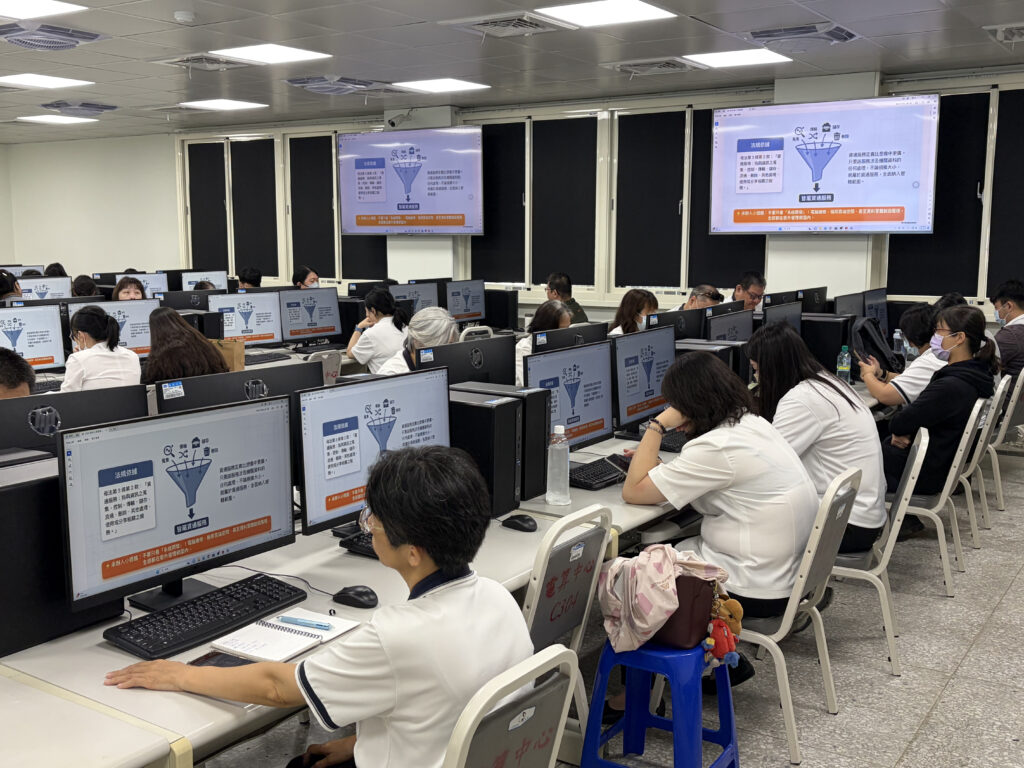
「2026政府資訊作業委外安全管理」教育訓練活動於7月24日辦理,課程主題為「委外不踩雷:資安法最新修訂與採購實務指南」,旨在協助校內各單位承辦同仁掌握資通安全管理法規最新發展趨勢,了解資訊委外作業之資安要求與採購管理重點,提升業務執行過程中的風險辨識與管理能力。面對數位服務快速發展及資訊系統委外需求日益增加,如何兼顧業務推動效率與資訊安全防護,已成為校園資訊治理的重要課題。本次活動邀請成功大學鍾沛原老師擔任講師,其專精於個人資料保護與資訊安全管理,具備豐富的個資法規、資訊安全稽核及風險評估經驗,曾任國立成功大學資通安全中心專案經理,長期協助政府機關及企業推動個人資料保護管理制度、資訊安全管理制度及資安風險改善工作。透過講師豐富的實務經驗與案例分享,引導同仁從法規遵循、委外管理及資安治理等面向建立完整觀念,強化校內資訊委外作業之安全管理能力。
課程中,講師首先說明《資通安全管理法》及相關施行細則近期修訂重點,並透過實際案例解析法規調整對資訊委外業務所帶來的影響。講師指出,隨著資訊服務日益仰賴外部廠商協作,機關於辦理委外業務時,應建立明確的資安管理要求與責任規範,避免因管理不足造成資料外洩、服務中斷或法規遵循風險。課程特別針對小額採購案件進行說明,提醒同仁即使採購金額較低,只要涉及資訊系統或資訊服務,仍須納入相關資安要求,透過書面約定明確規範雙方責任,以降低後續履約爭議。透過法規解析與案例說明,使同仁對最新資安規範及業務執行重點有更清楚的認識。
在委外管理實務方面,講師則進一步依循資訊委外生命週期,說明從需求規劃、廠商評選、履約管理至驗收結案等階段之管理重點。課程強調,廠商遴選除考量服務價格外,亦應評估其資安維護能力、專業人員配置及相關執行經驗,以確保服務品質與安全性。講師並介紹安全系統發展生命週期(SSDLC)及軟體供應鏈管理(SBOM)等近年重要資安議題,協助同仁了解如何於專案執行過程中落實安全管理。此外,針對同仁於實際業務中可能面臨的資訊系統維護契約訂定、委外廠商權限管理及資安事件責任歸屬等問題,講師亦透過案例分享進行說明,協助同仁將課程內容轉化為日後業務執行上的具體作法。
課程後半段說明資安事件通報及應變管理機制。當委外廠商發現資安事件時,必須依規定於時限內完成通報及後續處理,並配合委託機關進行調查與改善。除事件處理外,專案驗收及結案作業亦是資訊安全管理的重要環節,承辦人員應確認資料返還、資料銷毀及帳號權限停用等事項均已完成,以避免專案結束後仍存在潛在風險。許多同仁表示,過去較少注意結案階段的資安管理要求,透過本次課程才了解到相關程序對保護機關資料安全的重要性。此外,講師分享多起政府機關及企業曾發生的實際案例,分析事件成因及改善措施,使同仁更能體會資訊安全管理的重要性,以及落實制度與稽核機制的必要性。
本次教育訓練共計73位同仁參與,課程內容兼具法規新知與實務應用,獲得與會同仁高度肯定。根據課後問卷調查結果,同仁對講師授課內容、教學方式及課程整體安排之平均滿意度達9分(滿分10分),課後測驗平均成績達99分,顯示同仁對課程重點已有良好掌握。多數同仁認為法規修訂重點說明、委外管理流程及實務案例分享最具參考價值,能有效協助其未來辦理採購及委外業務時進行風險評估與管理。部分同仁表示,透過本次課程更加理解個人資料保護與資訊安全的重要性,也更加清楚各項法規要求與承辦責任,對於降低業務執行風險具有實質助益。整體而言,本次教育訓練不僅提升同仁對資安法規及資訊委外管理的認識,更強化各單位對資訊安全風險管理與法令遵循之責任意識。未來學校將持續規劃相關教育訓練課程,並結合更多實務案例與經驗分享,協助同仁持續精進資安知能,共同建立安全、穩定且具韌性的校園資訊環境,進一步落實校園資安治理目標。