
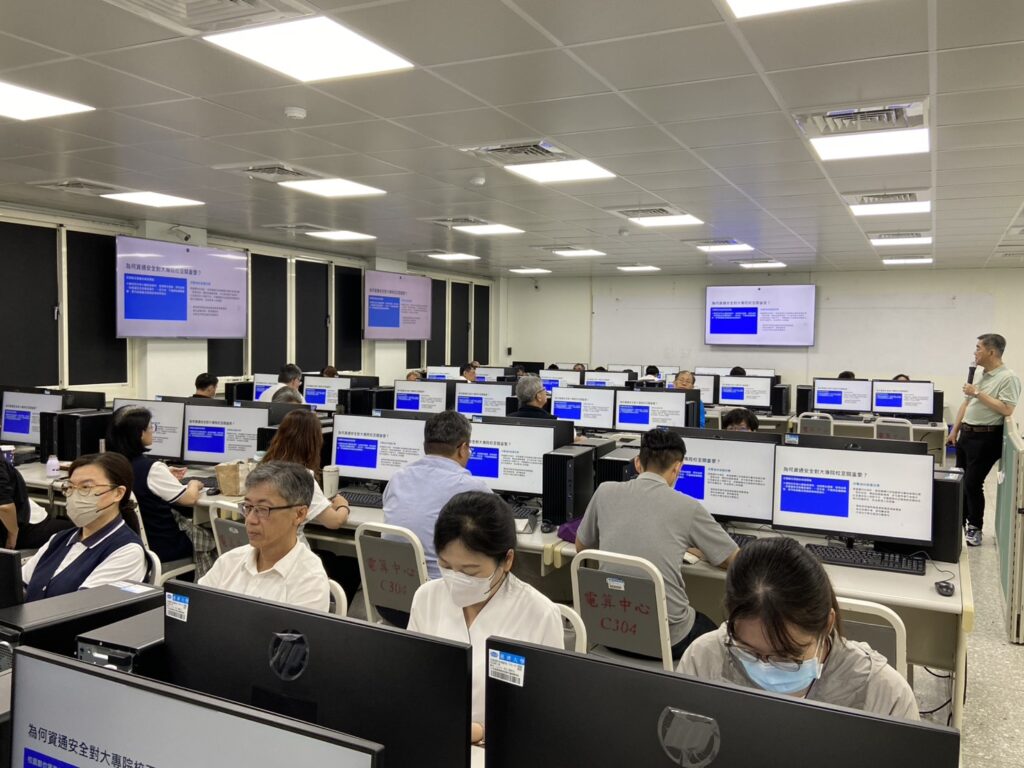
為強化全校教職員工對個人資料保護與資通安全之整體認知,電子計算機中心依據個人資料保護法及資通安全管理法規定,辦理「校園資通安全通識教育訓練」課程,作為推動資訊安全管理制度(ISMS)之重要基礎工作。
本次課程由德諾科技李哲祥講師主講,課程內容專為大專校院行政與教職同仁設計,涵蓋法規制度、威脅趨勢、防護實務及校園資安文化等面向,協助同仁完成教育部規定每年度一般人員及主管3小時資通安全通識教育訓練目標。透過本次研習,除提升法遵意識外,也使參訓人員具備面對日益複雜網路威脅之基本知識與應變能力。
課程開始時,講師先說明資通安全的重要性與法規背景,指出在數位化環境下,資安已非單純技術問題,而是組織治理與法律責任的重要環節。講師以校園常見資料類型為例,包含學生個資、教職員資料、研究成果與財務資訊等,說明一旦遭受外洩、竄改或勒索,除造成校譽受損外,亦可能衍生法律責任與經濟損失。課程中進一步解析機構、部門及個人三個層級所應負擔之責任,例如學校須建立政策與通報流程,各單位須落實管理措施,而個人則應遵守規範、完成訓練並妥善保管帳密。透過系統化說明,使同仁了解資安責任並非僅屬資訊單位,而是全體教職員共同承擔之義務。
在威脅現況與案例解析單元中,講師引用近年高教機構實際事件,說明研究資料外洩、釣魚郵件攻擊、勒索軟體入侵及供應鏈風險等常見情境,讓同仁深刻感受校園面臨之資安壓力。尤其針對假冒公文郵件、偽造登入頁面及AI生成詐騙訊息等新型態攻擊,講師提醒同仁應保持警覺,切勿因「急件」、「限時處理」等字眼而倉促點擊。課程亦說明人性弱點常為駭客利用目標,因此「停下來思考三秒鐘」是最有效也最容易實踐的防禦習慣。許多同仁於課後回饋表示,透過真實案例更能理解資料保存不當、帳號外洩及誤點連結所造成的嚴重後果,對日後工作中的資訊判斷與操作行為有明顯警惕作用。
於防護實務單元中,講師以日常工作情境進行教學,內容包含帳號與密碼管理、電子郵件安全、裝置更新、防毒機制、遠端連線安全及資料備份策略等重點。特別提醒同仁應優先保護三項核心帳號,即校務系統、電子郵件與個人雲端服務,建議全面啟用雙因子驗證並採用高強度密碼。另針對居家辦公及使用公共網路情境,說明應透過VPN連線處理公務資料,以降低外洩風險。講師特別提醒「3-2-1備份原則」,讓同仁理解資料復原能力與日常備份習慣的重要性。多位參訓同仁回饋,本次課程內容實用且貼近實務,尤其對如何辨識詐騙簡訊、來電、電子郵件與假網站,以及IoT設備漏洞防護、假資訊辨識等議題深感受用,期盼未來持續開設進階更新課程。
本次課程參與人數共124人,完成問卷回收91份,整體滿意度達9.3分,顯示課程規劃與講授品質獲得高度肯定。同仁普遍認為教材內容難易適中、說明清楚易懂,兼具法規觀念與實務操作價值。另課後測驗平均成績96分,顯示多數同仁已充分吸收課程重點並具備基本資安知能。綜觀本次教育訓練,已提升全校教職員工對個資保護與資通安全之整體意識。未來中心將持續推動相關教育訓練與宣導工作,逐步建立「人人重視資安、處處落實防護」之校園安全文化,強化整體資訊治理韌性。